【Web3資産防衛の最前線】「CEXか個人ウォレットか」の二択はもう古い?シニアが知るべき「第三の選択肢」と究極の分散管理術
 wpmaster
はじめに:CEX vs 自己管理ウォレット議論に潜む「見落とされたリスク」
2026年10月末に起きたBinance(バイナンス)での大規模セキュリティインシデント を受けて、多くのWeb3ユーザーやシニア投資家が「中央集権型取引所(CEX)に預け続けるべきか、それとも個人ウォレット(MetaMaskやハードウェアウォレット)で自己管理すべきか」という議論を重ねています。
「取引所はハッキングが怖いから、すべて手元のハードウェアウォレットに移そう」 「いや、自分で秘密鍵を管理して紛失したら一発で全資産を失うから、やっぱり取引所が良い」
こうした二者択一の議論は非常に分かりやすい反面、実はシニア世代にとって最も恐ろしい「本質的なリスク」を見落としてしまう危険があります。
今回の事件で明らかになったサイバー攻撃の超高度化(AIや偽の採用プロセスを駆使した侵入など)を踏まえると、私たちが向き合うべきなのは単なる「システムや技術の安全比較」ではありません。
本記事では、これまでの「CEXか自己管理か」という古典的な比較を超えて、「シニア世代だからこそ配慮すべき物理的・制度的リスク」と、それを解決する「最新の資産分散・継承システム(マルチシグ・機関カストディ)」という新たな視点から、本当の意味での資産防衛術を徹底解説します。
1. 誰も教えてくれない「自己管理ウォレット」3つの隠れた罠
「自分の鍵は自分で持つ(Not your keys, not your coins)」という言葉は、Web3の世界で古くから崇められてきた格言です。たしかに、個人ウォレットを使えば取引所の倒産やハッキングの影響を受けません。
しかし、特にシニア世代が個人ウォレット(完全自己管理)に資産を集中させた場合、技術的なハッキングとは全く別の「3つの現実的な罠」にぶつかることになります。
罠①:デジタル遺品化と「相続不能」リスク
自分が健康なうちは問題なく操作できていても、万が一病気や事故で倒れてしまったり、認知機能が低下してしまったりした場合、手元のウォレットに保管された暗号資産は家族の誰も引き出すことができなくなります。
秘密鍵やリカバリーフレーズ(12〜24個の英単語)を安全に隠せば隠すほど、本人が亡くなった際にその資産は永久にブロックチェーンの海に没することになります(デジタル遺品・凍結リスク)。
罠②:「ソーシャルエンジニアリング」と認知の隙
現代のハッカーは、暗号化技術そのものを破るのではなく「人間側の油断や誤認」を狙ってきます。
- 「公式サポート」を騙る偽の電話やメール
- 画面上に突然現れる「セキュリティ更新が必要です」という警告
- 精巧に作られた偽のウォレット接続画面
シニア世代が一人でパソコンを操作している際、こうした高度な詐欺画面を見極めるのは非常に困難です。完全自己管理の場合、たった一度の押し間違えで資産が全額吸い出され、返金を受ける手段も存在しません。
罠③:ハードウェア端末の物理的劣化と「保管疲れ」
「ネットから切断されたハードウェアウォレット(USB型端末)に保管すれば安心」と言われますが、電子機器である以上、数年単位放置すると内部素子の劣化や液晶画面の破損、故障のリスクが付きまといます。
また、「火事や地震で端末とメモ書きが焼失したらどうしよう」「防犯上、家屋のどこに隠すのが正解か」というストレス(保管疲れ)は、老後の心身にとって決して小さな負担ではありません。
2. 一方「CEX(中央集権型取引所)」の最新事情:補償とガバナンス
では、やはりCEX(取引所)に預けておくのが正解なのでしょうか?
2026年のBinanceインシデントにおいて注目すべきは、「事件は起きたが、顧客資産はSAFU(ユーザー保護基金)等によって守られた」という事実です。
「管理責任」を企業に委ねられる強み
CEXの最大のメリットは、技術的な防御やインフラの監視責任を、莫大なセキュリティ予算を持つ大手企業に委託できる点にあります。
- 顧客資産の分別管理:国内法拠点の取引所(Binance Japanなど)では、法令に基づき「会社の資産」と「顧客の資産」が明確に分離して保管されています。
- パスワードや本人確認による救済:万が一パスワードを忘れても、マイナンバーカードや免許証を使った本人確認(KYC)によってアカウントを復旧できます。
- 万が一の全額補償体制:世界大手のCEXでは、自社で積み立てた準備金(SAFUなど)により、流出発生時にもユーザー口座の残高を補償する仕組みが標準化しつつあります。
しかし「単一障害点(Single Point of Failure)」のリスクは消えない
どれほど強力な補償体制があっても、「すべての資産を一箇所に集約しておくリスク」そのものが消えるわけではありません。 攻撃者は、取引所のセキュリティーチームが反応するよりも早いスピードで資金を動かす技術を持っています。また、大規模インシデントが発生した際には、調査や安全確認のために出金機能が数日間〜数週間にわたって一時停止(ロック)されるという流動性リスクが生じます。
つまり、「CEXだけに頼る」ことも、「自己管理だけに頼る」ことも、どちらも片落ちであるということが見えてきます。
3. シニアのための「第三の選択肢」:次世代の防衛技術
「CEXの安心感」と「自己管理の自律性」を良いとこ取りしつつ、先述した「相続・喪失リスク」を解消するために、今急速に注目されているのが「第三の選択肢」です。
選択肢①:マルチシグ(Multi-Sig:多重署名)ウォレット
従来のウォレットは「1つの鍵」で金庫を開けていましたが、マルチシグは「3つの鍵のうち、2つの鍵が揃わないと送金できない」という仕組みです。
- 活用例:
- 鍵A:自分のスマートフォン
- 鍵B:自分のパソコン(またはご家族の端末)
- 鍵C:信頼できるセキュリティ会社やカストディサービス
この仕組みを使えば、万が一自分のスマホ(鍵A)がハッキングされたり盗まれたりしても、ハッカーは鍵Bや鍵Cを持っていないため出金できません。また、自分が鍵Aを紛失しても、鍵Bと鍵Cを使って資産を救出することができます。
選択肢②:ソーシャルリカバリー(Social Recovery)機能
秘密鍵や英単語のメモ(シードフレーズ)を持たない、新しいタイプのウォレット技術です。
万が一端末を紛失した場合でも、あらかじめ指定しておいた「信頼できる家族や友人(ガーディアン)」や「信頼できる法人機関」に承認してもらうことで、新しい端末へアカウントを安全に復旧・引き継ぐことができます。
選択肢③:機関投資家向けカストディ(信託型保管)の個人活用
今回の巨額流出事件を受けて、投資業界では「信託銀行や専門のカストディアン(資産保管機関)による二重・三重の保護」の重要性が改めて叫ばれています。
シニア層でまとまった資金を安全に運用したい場合、単なるネット取引所に預けるのではなく、信託保全やコールドストレージ管理が厳格に分離された「機関向けカストディ・サービス」を併用する動きが広がっています。
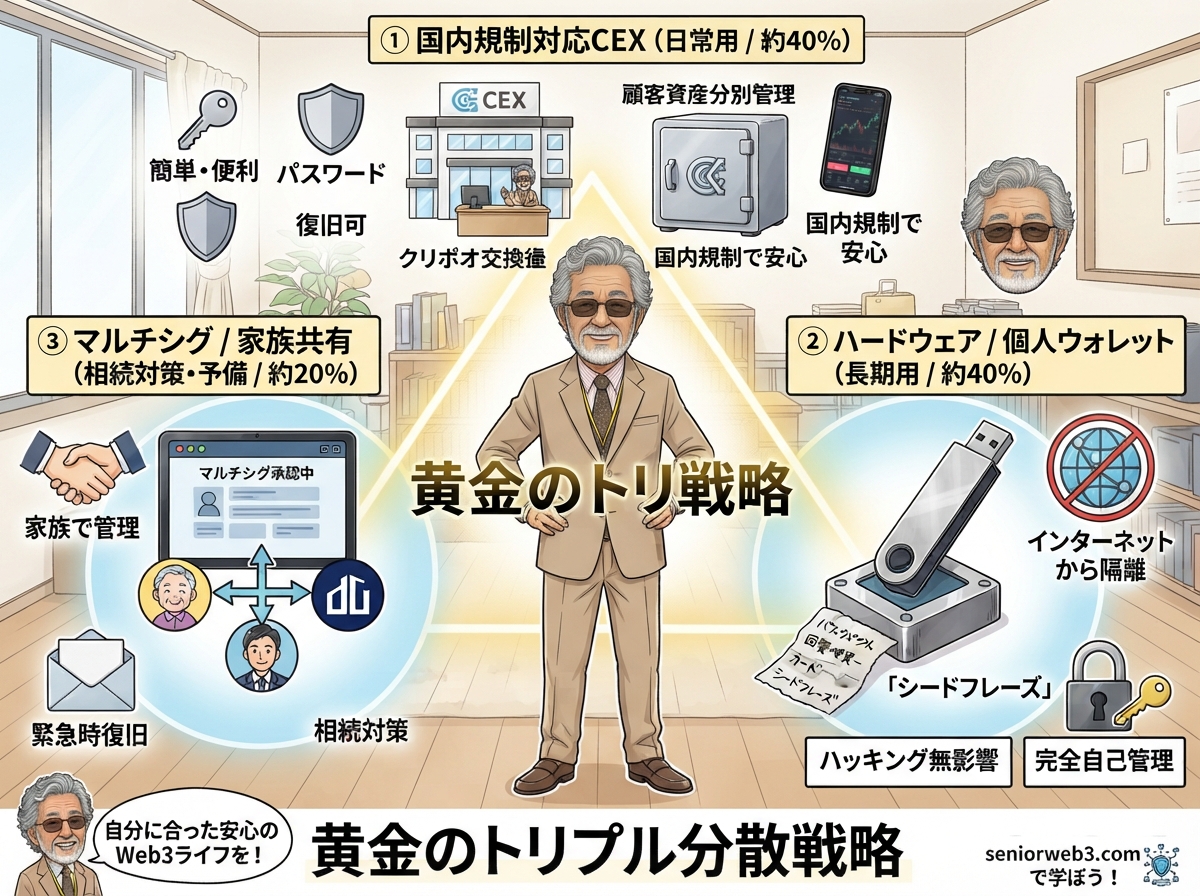
4. 結論:シニアが今すぐ実践すべき「黄金のトリプル分散戦略」
技術の進化を踏まえた上で、シニア・初心者の方が今日から実践すべき「最も現実的で安全な資産防衛ルール」は、「3つの場所に目的別で分散させること」です。
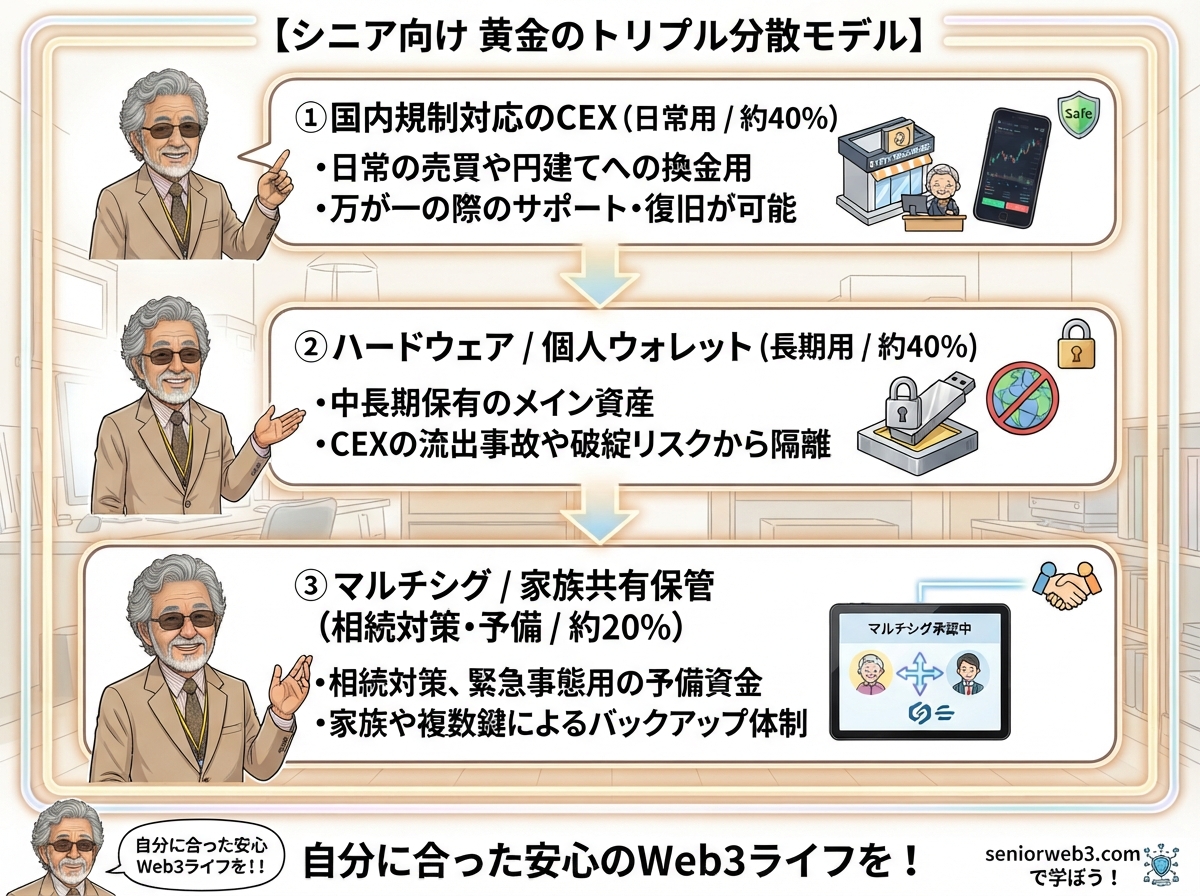
具体的なアクションプラン
- 一箇所に全資産を置かない どれほど安全に見える大手のCEXであっても、またどれほど厳重に鍵を隠したハードウェアウォレットであっても、ポートフォリオの100%を一箇所に集中させるのは絶対に避けてください。
- 「家族への引き継ぎノート」を一冊用意する 暗号資産の存在自体を家族が知らなければ、万が一の際に遺産として取り出すことすらできません。資産のある場所(利用している取引所名やウォレットの種類)と、アクセスに必要な基本手順をまとめたエンディングノート(暗証番号そのものは直接書かず、ヒントや保管場所を記載)を作成しておきましょう。
- 最新技術(マルチシグや2FA)を恐れず取り入れる 2段階認証アプリの導入はもちろんのこと、新しいWeb3ウォレットが提供する「スマートコントラクト機能による安全装置」を学んでいくことが、最大の防御力になります。
おわりに:セキュリティは「恐怖」ではなく「知恵」で守る
「暗号資産はハッキングが怖いから触らない」 「取引所が守ってくれるから何も考えなくていい」
どちらの極端な姿勢も、これからのWeb3時代においては最適解とは言えません。
2026年現在のブロックチェーン業界は、過去の失敗とサイバー攻撃の危機を糧にして、補償基金の充実(SAFU等)や、マルチシグ・分散型カストディといった強固なインフラを急速に整えてきています。
「CEXの便利さ」と「自己管理の安心感」を正しく組み合わせ、ご自身のライフスタイルやご家族との関係性に合わせた「心地よい分散ルール」を作り上げること。それこそが、シニア世代が安心・安全にWeb3の世界を楽しむための最も確実なパスポートです。
正しい知識と適切なツールを選び、ぜひ自信を持って次世代の経済システムに触れていきましょう!