【2026年最新】金融機関を襲う大規模サイバー攻撃と「SNS詐欺」の決定的な違い〜システムより恐ろしいのは人の「心」の隙間〜
 wpmaster
はじめに:連日ニュースを賑わす「サイバー攻撃」と個人資産のリアル
「大手暗号資産取引所で1兆円相当が盗まれた」「国内大手証券会社や金融機関の顧客情報が流出した」——。
新聞やテレビ、Webニュースを開けば、日毎に新たなサイバー攻撃や不正アクセスの被害が報じられています。こうした「巨額被害」「大規模流出」というインパクトのある見出しを目にすると、「デジタル資産やネット取引は恐ろしい」「もう何も信じられない」と不安を感じるシニア・初心者の方も多いのではないでしょうか。
しかし、ここで一度立ち止まって、冷淡に事実を整理してみる必要があります。
「企業が受けた巨大なシステム攻撃」と、「私たち個人の財布から直接資産が奪われる被害」は、攻撃の手口も、リスクの性質も、そして被害が手元に戻るかどうかも全く異なります。
本記事では、2026年にかけて発生した最新の金融機関・取引所におけるサイバー攻撃の全貌を整理した上で、なぜ私たちが本当に警戒すべきなのは「高度なハッキング」ではなく「SNSを通じた心の攻撃」なのかを、実体験と構造的視点から徹底解説します。
1. 2026年最新事例:金融機関・暗号資産取引所を襲った攻撃の裏側
まずは、ニュースを騒がせている金融機関やWeb3インフラへの最新サイバー攻撃の具体例を見ていきましょう。攻撃者は一体「どこ」を狙い、被害はどのように広がっているのでしょうか。
事例①:バイナンス約1兆円流出事件(偽採用面接と標的型ソーシャルエンジニアリング)
2026年秋、世界最大の暗号資産取引所バイナンスから約63億4,000万ドル(約1兆17億円)相当の暗号資産が不正流出する巨大インシデントが発生しました。
- 攻撃の手口: 取引所のメインブロックチェーンやスマートコントラクトの暗号技術が直接破られたわけではありません。ハッカー集団はエンジニア個人を標的にし、「偽の採用面接」や「改ざんされた開発ツール」を用いて端末を乗っ取るという、数ヶ月がかりの巧妙な標的型作戦を展開しました。
- ここがポイント(補償の有無): 1兆円という天文学的な被害額ですが、バイナンスは自社資金(SAFU基金等)から全額補填することを迅速に表明しました。発生からわずか数日で被害資産の95〜98%の手当て・補充を完了し、ユーザー個人の直接的な金銭損失は回避されたのです。
事例②:国内証券会社・金融関連企業への不正アクセス・情報流出
国内でも、大手証券会社6社を含む金融機関での不正ログインや、大手金融グループの関連会社経由での個人情報流出被害が相次ぎ公表されました。
- 攻撃の手口: フィッシング詐欺や「情報窃取型マルウェア(Infostealer)」によってユーザーのID・パスワードがあらかじめ収集され、それを使ったリスト型攻撃(不正ログイン)が行われています。また、業務委託先やサードパーティ製システムの隙を突く「サプライチェーン攻撃」によって、金融機関本体の堅固な壁を迂回してデータが盗み出されるケースも急増しています。
- ここがポイント: 企業のセキュリティホール(弱点)や取引先の脆弱性が突かれる形ですが、国内の正規規制事業者であれば、金融庁の厳しい指導のもとで不正取引の検知や被害補償のスキームが動きます。
2. なぜ「システム問題」より「SNS詐欺」の方が個人の脅威となるのか?
ニュースで報じられる何千億円、何億円という被害額に目を奪われがちですが、個人投資家やシニア世代にとって真に致命的となるのは「SNS詐欺」です。
両者の決定的な違いを、3つの軸で比較してみましょう。
| 比較項目 | 企業・金融機関へのサイバー攻撃 | 個人を狙うSNS詐欺 |
| 主なターゲット | サーバー、プログラム、従業員PC | 個人読者・利用者の**「心(心理的隙間)」** |
| 被害金額の規模 | 数十億円〜1兆円規模(組織全体) | 数百万円〜数千万円・数億円(個人単位) |
| 被害補償の可能性 | 有り(企業の責任補償・SAFU・保険など) | 絶望的(自ら送金したため返金不可) |
① 企業は補償してくれるが、自ら振り込んだお金は1円も戻らない
大企業のシステム侵入やCEX(中央集権型取引所)の流出事故の場合、企業側の管理責任が問われるため、顧客資産の分別管理や補償基金(SAFU)によって損失が埋め合わせされるケースが大半です。
一方で、SNSで知り合った相手に騙され、自分の手で銀行振込を行ったり、自分のウォレットから相手のアドレスへ送金(暗号資産の送信)してしまった場合、法律上もブロックチェーンの構造上も「本人の意思による取引」とみなされます。警察に被害届を出したところで、海外に逃亡した犯人から資金を取り戻すことは極めて困難です。
② 狙われるのは「暗号技術」ではなく「人間の感情」
暗号資産や現代の銀行システムに使われている暗号化技術自体を力まかせに解読することは、スーパーコンピュータを使っても不可能です。
だからこそ詐欺師は、複雑なシステムを攻撃するのではなく、「親密さ」「焦り」「欲望」「恐怖」といった人間の感情(心)を攻撃してきます。
- 「あなただけに教える特別な投資案件がある」(欲望)
- 「今日中に手続きしないとアカウントが凍結される」(焦り・恐怖)
- 「将来のために一緒に資産を増やしましょう」(親密さ・恋愛感情)
システムがどんなに頑丈でも、キーを持っている本人がドアを開けて手渡ししてしまえば、防犯カメラもオートロックも意味をなしません。
3. 【実録】SNS経由で忍び寄る3つの詐欺アプローチと「違和感」の正体
当サイトの主宰者自身も、これまでにSNS経由での詐欺アプローチに3度遭遇しています。いずれも最初から「詐欺の手口を見極めてやろう」という観察目的でやり取りを行いましたが、その仕掛けは非常に計画的で洗練されていました。
実際に遭遇した3つの手口と、そこに共通する「違和感」の正体を解説します。
パターン1:時間をかけて信頼を築く「ロマンス・友情構築型」
最初の接触は「素敵な投稿ですね」「趣味が合いそうですね」といった、投資とは無関係の日常的な挨拶から始まります。数週間〜数ヶ月にわたって世間話を繰り返し、完全に警戒心を解かせたタイミングで「実は最近、この取引手法で副収入を得ている」と話題を出してきます。
- 違和感の正体: 会ったこともないSNS上の相手が、なぜか過剰に親切で、最終的に必ず「お金や投資の話」に着地すること。
パターン2:著名人・投資家を装う「LINEグループ招待型」
著名な経済アナリストや有名実業家の名前・写真を無断使用したSNS広告から、LINEのオープンチャットやグループに誘導されるパターンです。グループ内には何十人もの「サクラ(仲間)」がおり、「先生のおかげで利益が出ました!」と偽の感謝メッセージを連投して信用させます。
- 違和感の正体: グループ内の熱量が異様に高く、指定されたアプリや取引サイトが金融庁未登録の謎のプラットフォームであること。
パターン3:トラブル解決や限定給付を装う「偽サポート・エアドロップ型」
「バイナンスのシステムメンテナンスに伴う資産保護手続き」「限定トークンの無料配布(エアドロップ)」といった公式になりすましたDMが届きます。記載されたリンクを踏むと公式そっくりの偽サイトへ飛ばされ、ウォレットの接続や「シードフレーズ(復元単語)」の入力を求められます。
- 違和感の正体: 公式サポートが個人のDM宛に直接アクセスを求めてきたり、シードフレーズや秘密鍵を聞いてくることは100%あり得ないということ。
4. シニア世代が自分の資産と「心」を守るための実践防衛術
最新の技術やサイバー攻撃の知識をすべて丸暗記する必要はありません。大切なのは、日常の行動において「心の防衛ルール」を徹底することです。
ルール1:「甘い言葉」と「急がせる連絡」は100%詐欺と断定する
「絶対儲かる」「元本保証」「今すぐ振込・送信しないと権利が失われる」——このフレーズが1つでも出た時点で、例外なく100%詐欺です。本物の投資や正規の金融手続きにおいて、第三者が個人を急かして即座にお金を振り込ませるような仕組みは存在しません。
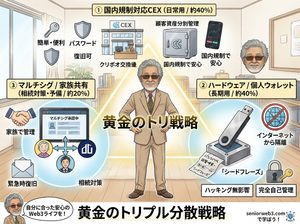
ルール2:資産管理は「黄金のトリプル分散モデル」を徹底する
システムリスクと個人の操作ミス(詐欺被害)の両方に備えるため、資産は1箇所に集中させず、性格の異なる3つの場所に分散して管理しましょう。
- ① 国内規制対応CEX(日常用 / 約40%): 金融庁に登録された国内取引所。万が一のサポートや円建て換金がスムーズ。
- ② ハードウェア / 個人ウォレット(長期用 / 約40%): ネットから隔離した冷暗保管(コールドウォレット)。CEXの破綻リスクや大量流出から物理的に隔離。
- ③ マルチシグ / 家族共有保管(相続対策・予備 / 約20%): 複数の鍵が必要な保管体制。家族と共有しておくことで、緊急時や相続時のリスクを回避。
ルール3:自分一人で完結させず、必ず「第三者の目」を入れる
「怪しいな」「本当かな」と少しでも疑問に思ったら、振込やウォレット接続のボタンを押す前に、必ず家族や信頼できる知人、または当サイトのような専門コミュニティに相談してください。
詐欺師は「誰にも言わないでください」「今すぐ二人だけの秘密で進めましょう」と孤立させようとしてきます。第三者に話すだけで、客観的な視点が戻り、99%の詐欺は見破ることができます。
おわりに:正しく知り、正しく恐れて、楽しくWeb3へ挑戦しよう
金融機関を襲う大規模なサイバー攻撃のニュースを見ると、デジタル社会全体が危険に満ちているように思えるかもしれません。
しかし、攻撃の構造を正しく分解してみれば、「大企業や取引所のシステム問題は企業側がガード・補償し、個人の資産は私たち自身の『心の防衛』によって守ることができる」という本質が見えてきます。
詐欺の手口は日々進化し、巧妙化していますが、狙われているのが「私たちの心(隙間)」である以上、防衛策の根幹は変わりません。
- 「うまい話には裏がある」と心得ること
- 一人で焦って操作しないこと
- 資産の分散管理(トリプル分散)を実践すること
正しい知識と少しの警戒心を持っていれば、Web3.0や新しいデジタル技術は決して恐ろしいものではなく、私たちの生活や資産形成を豊かにしてくれる素晴らしい道具となります。
焦らず、一歩ずつ。私たちと一緒に、安全で快適なWeb3ライフを楽しんでいきましょう!
(監修・執筆:seniorweb3.com 編集部)