バイナンス約1兆円流出事件の全貌〜何が起きて、私たちの資産はどう守られたのか〜
 wpmaster
はじめに:まずは落ち着いて「事実」を整理しましょう
2026年10月末、世界最大の暗号資産取引所バイナンス(Binance)で、約1兆円相当の暗号資産が不正に流出するという、大きなニュースが報じられました。
「取引所から1兆円が盗まれた」と聞けば、誰でも不安になります。「やっぱり暗号資産は危ないのではないか」「自分のお金は大丈夫なのか」と心配になった方も多いのではないでしょうか。
しかし、この事件は細部まで見ていくと、見出しの印象とはかなり違う姿が見えてきます。破られたのは暗号技術ではなく「人」だったこと。そして、ユーザーの資産は結果として守られたこと。この2点が、今回の事件の本質です。
本記事では、当サイトの過去記事(記事4881・4872)で取り上げたバイナンス関連の情報をあらためて整理し、さらにその後の報道で判明した続報も加えて、2026年11月時点の「最新情報まとめ」として分かりやすくお届けします。
1. 何が起きたのか:事件の概要
まず、事件の規模と時期を正確に押さえておきましょう。
- 発生時期:2026年10月29日(日本時間30日未明)にホットウォレットが侵害され、約20分という短時間で流出が進みました
- 被害額:約63億4,000万ドル(日本円で約1兆円)相当。ブロックチェーン分析企業TRM Labsの推計では、10のブロックチェーンにまたがって資金が移動しており、暗号資産の盗難としては史上最大規模(2025年のBybit事件の約4倍)とされています
- 対象:世界最大の暗号資産取引所バイナンス
被害額だけを見れば、暗号資産史上でも最大級のインシデントです。新聞やニュースの見出しが大きくなるのも無理はありません。
ただし、投資家として本当に知るべきなのは「いくら盗まれたか」だけではありません。「どのように盗まれたのか」と「その後、利用者のお金がどうなったのか」です。次から順に見ていきましょう。
2. 侵入の手口:破られたのは「暗号」ではなく「人」
今回の事件で最も重要なポイントは、バイナンスのブロックチェーンや暗号技術そのものが破られたわけではないという点です。
ハッカー集団が狙ったのは、システムの心臓部ではなく、そこで働く「エンジニア個人」でした。手口は次のようなものでした。
- エンジニアを標的にした「偽の採用面接」による接触
- 改ざんされた開発ツールを使わせて、端末(パソコン)を乗っ取る
- 数ヶ月がかりで内部へ侵入していく、計画的な標的型作戦(ソーシャルエンジニアリング)
つまり、どんなに強固な金庫でも、鍵を扱う「人」がだまされてしまえば侵入されてしまう、という構造です。現代の暗号技術を正面から解読することは、スーパーコンピュータでも事実上不可能です。だからこそ攻撃者は、技術ではなく「人の心の隙」を突いてくるのです。
これは、国内の証券会社で相次いだ不正ログイン被害とも共通する構造です。フィッシングや情報窃取型マルウェアでID・パスワードを盗み、人を経由して侵入する。狙われているのは、いつも「システム」より「人」なのです。
3. ユーザーの資産はどうなったか:SAFUによる補填
では、肝心の「私たちのお金」はどうなったのでしょうか。
結論から言えば、ユーザー個人の直接的な金銭損失は回避されました。
バイナンスは事件発生後、自社で積み立ててきた「SAFU(Secure Asset Fund for Users:ユーザー保護基金)」などから全額を補填する方針を迅速に表明しました。そして、発生からわずか数日で、被害資産の95〜98%について手当て・補充を完了させたのです。
ここに、企業・取引所へのサイバー攻撃と、個人を狙うSNS詐欺との決定的な違いがあります。
- 取引所への攻撃:企業の管理責任が問われるため、補償基金や分別管理の仕組みによって、利用者の損失が埋め合わされるケースが多い
- 個人へのSNS詐欺:だまされて自分で振り込んでしまったお金は「本人の意思による取引」とみなされ、ほぼ戻ってこない
1兆円という金額に目を奪われがちですが、「事件は起きたが、顧客資産は守られた」という事実こそ、今回のインシデントで私たちが覚えておくべき教訓です。
続報:その後の経過(2026年11月16日時点)
事件後の動きを、時系列で整理します。ここからは、当サイトの過去記事にはなかった、その後の報道で判明した新しい情報です。
- 10月30日:バイナンスが63億4,000万ドル超の資金を確保し、損失は利用者に負担させず全額を自社で負担すると表明しました。このうち約50億ドル分は、流出したのと同じ資産(USDC、USDT、BTC、ETH、BNBなど)ですでに保有していたとのことです。同じ日、Binance Japanもウォレットシステムと残高を再点検し、顧客から預かる全資産が安全に保管されていることを確認したと発表しました
- 10月31日:補充率が90%に達したと発表されました。一方、米連邦捜査局(FBI)は今回の窃取を北朝鮮による犯行と認定し、その活動を「TraderTraitor(トレーダートレイター)」と呼んで警戒を呼びかけています。また、ステーブルコイン発行体などの協力により、盗まれた資産のうち約30億ドル(約4,740億円)が凍結されました。発行体のいないビットコインなどは凍結が難しい一方、ステーブルコインは発行体が送金を止められるため、流出したステーブルコイン約34億ドルのうち約78%が凍結されたと報じられています
- 11月1日:約2日間停止していた出金が、ビットコインなどから段階的に再開されました
- 11月2日:補充率は約95%に。残る約5%は流動性が低く、調達に時間のかかるトークンだと説明されました
- 11月3〜4日:初期調査報告が公表され、補充率は98%に到達。利用者資産の裏付けを示す「準備金証明(Proof of Reserves)」の対象も44銘柄まで広げられました
- 11月12日:影響を受けた資産の補填が完了したと発表されました。原資は、SAFUの一部、先物取引の保険基金の余剰分、そして企業の自己資金です。あわせて準備金証明のスナップショットが198銘柄に拡大され、いずれも100%以上の裏付けが示されました(利用者が自分で検証できるゼロ知識証明は、発表時点で生成中)。使い込んだSAFUについては、約10億ドル(約1,600億円)の規模に戻す方針も示されています
- 11月14日:出金再開の進み具合が発表されました。「今週、87のネットワークで出金を再開した。残りのすべてのネットワークと資産についても、来週末までに再開することを目指す」とのことです。再開したネットワークには、Litecoin(ライトコイン)、Cardano(カルダノ)、Avalanche(アバランチ)、NEAR、Stellar(ステラ)などが含まれます。ただし、この「来週末まで」はあくまで目標であり、確約された日程ではありません。具体的な日時も示されていません。また、再開直後は出金が集中して処理に時間がかかる場合があるため、出金の前に各ネットワークの状態を確認するよう案内されています
現在も残っている課題は、出金の「全面再開」です。11月14日に目標時期が示されたものの、確定した日程ではありません。また、侵入経路の詳しい技術報告は、調査の完了後に公表される予定です。
そして、読者の皆さまに強くお伝えしたい注意点があります。今回の補填に、利用者側の「請求手続き」は一切不要です。「アカウント確認が必要です」といったメールやDM、リンクが届いても、それはこの事件に便乗した詐欺の可能性が極めて高いと考えてください。公式の案内以外から手続きをしないこと。これもまた、「心を守る」ための大切な防衛策です。
4. この事件が示した「大手取引所(CEX)」の強み
今回の事件を受けて、「やはり取引所は危ない」「全部自分のウォレットに移すべきだ」という声も上がりました。しかし、冷静に見ると、大手取引所(CEX)には個人では持ち得ない強みがあることも、改めて浮き彫りになりました。
- 顧客資産の分別管理:Binance Japanのような国内法に拠点を置く取引所では、法令に基づき「会社の資産」と「顧客の資産」が明確に分けて保管されています
- 本人確認による救済:パスワードを忘れても、マイナンバーカードや運転免許証による本人確認(KYC)でアカウントを復旧できます。秘密鍵を1つ失えば全資産を失う個人ウォレットとの大きな違いです
- 補償体制の標準化:SAFUのような保護基金による補償の仕組みが、世界の大手取引所では標準になりつつあります
技術的な防御や監視の責任を、莫大なセキュリティ予算を持つ企業に委ねられる。これは特にシニア世代にとって、大きな安心材料です。
5. それでも残るリスク:過信は禁物
一方で、「大手だから絶対に安全」と過信するのも禁物です。今回の事件では、次のようなリスクも確認されました。
- 単一障害点のリスク:どれほど強固な取引所でも、すべての資産を一箇所に集中させていれば、そこが攻撃されたときの影響は避けられません
- 出金停止の流動性リスク:大規模な事件が発生すると、調査や安全確認のために出金機能が数日から数週間にわたって一時停止されることがあります。お金が「戻ってくる」ことと「すぐ使える」ことは別問題です
つまり、「取引所だけに頼る」のも「自己管理だけに頼る」のも、どちらも片手落ちなのです。
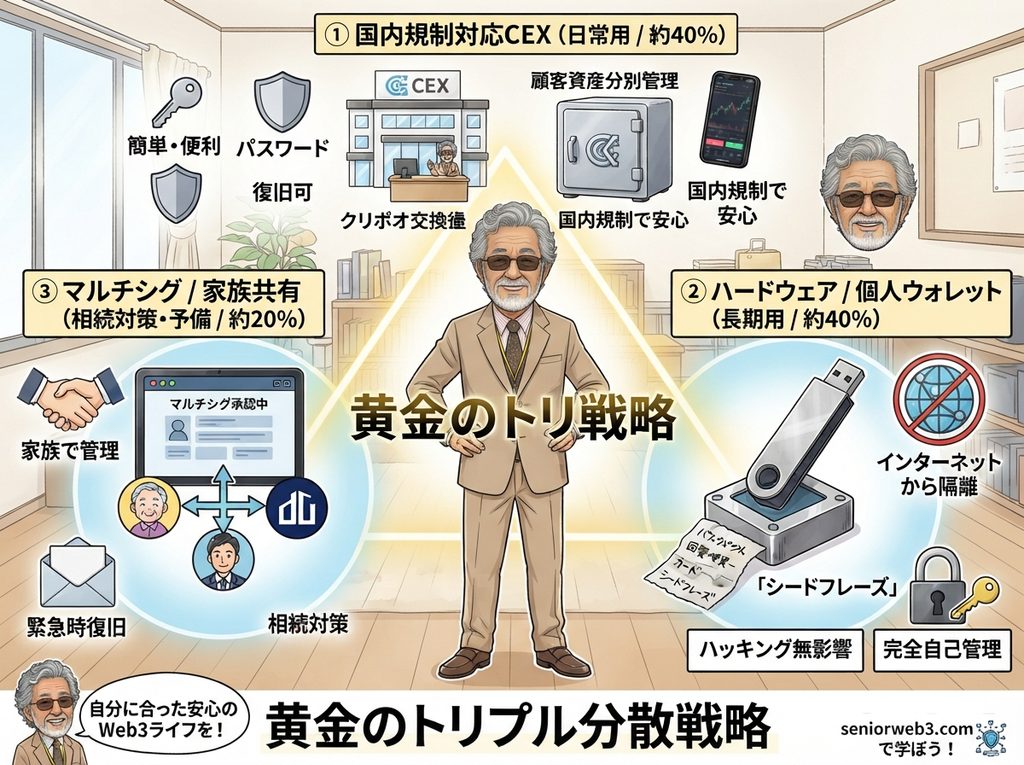
6. 私たちが取るべき備え:黄金のトリプル分散
では、私たちシニア世代はどう備えればよいのでしょうか。当サイトが繰り返しお伝えしている結論は、「目的の異なる3つの場所に分散する」ことです。
- 国内規制対応の取引所(約40%):日常の売買用。金融庁登録の取引所なら、サポートや日本円への換金もスムーズです
- ハードウェアウォレット(約40%):長期保管用。ネットから切り離して保管し、取引所の破綻や流出の影響を受けないようにします
- マルチシグ/家族共有の保管(約20%):相続・予備用。複数の鍵が揃わないと送金できない仕組みで、紛失や「自分に何かあったとき」の備えになります
さらに、新しい選択肢として「ソーシャルリカバリー(信頼できる家族や機関の承認でアカウントを復旧できる仕組み)」や「機関投資家向けカストディ(信託型保管)の個人活用」も広がりつつあります。
あわせて、利用している取引所名やウォレットの種類、アクセス手順のヒントをまとめた「家族への引き継ぎノート」を一冊用意しておくことも大切です。資産の存在自体を家族が知らなければ、万が一のときに取り出すことすらできません。
よくある疑問:結局、バイナンスは使い続けてもいいの?
今回の情報を踏まえた、当サイトの考えは次の通りです。
まず、「事件が起きた=即座に全部を引き上げるべき」と短絡的に考える必要はありません。むしろ今回注目すべきは、事件そのものよりも「起きたあとの対応」です。補償の方針を速やかに表明し、数日で大半の資産を手当てしたという事実は、保護基金を持つ大手取引所ならではの対応でした。
一方で、「補償されたから何も考えなくてよい」ということでもありません。出金が一時的に止まる可能性まで含めて考えれば、やはり資産を一箇所に置き続けるのは得策ではありません。
大切なのは、取引所を「信じる・信じない」で判断するのではなく、仕組みで判断することです。分別管理があるか、保護基金があるか、国内の規制の下にあるか。そして、自分の資産は分散して置く。この積み重ねが、結果として一番の安心につながります。
まとめ:正しく知って、正しく恐れる
バイナンス約1兆円流出事件の最新情報を整理すると、見えてくるのは次の3点です。
- 破られたのは暗号技術ではなく、偽の採用面接などで狙われた「人」の隙だった
- ユーザー資産は、SAFU(ユーザー保護基金)によって守られ、個人の直接損失は回避された
- それでも一箇所への集中は危険であり、「トリプル分散」こそが現実的な防衛策である
大きなニュースに接したときこそ、見出しに振り回されず、事実を一つずつ整理すること。セキュリティは「恐怖」ではなく「知恵」で守るものです。
正しく知って、正しく理解して、正しく恐れて、楽しいWeb3.0へ。焦らず一歩ずつ、一緒に安全なWeb3ライフを歩んでいきましょう。

(本記事は当サイト記事4881・4872の内容に、バイナンスの公式発表および報道各社の続報(2026年11月16日時点)を加えて再構成したまとめ記事です。監修・執筆:seniorweb3.com 編集部)